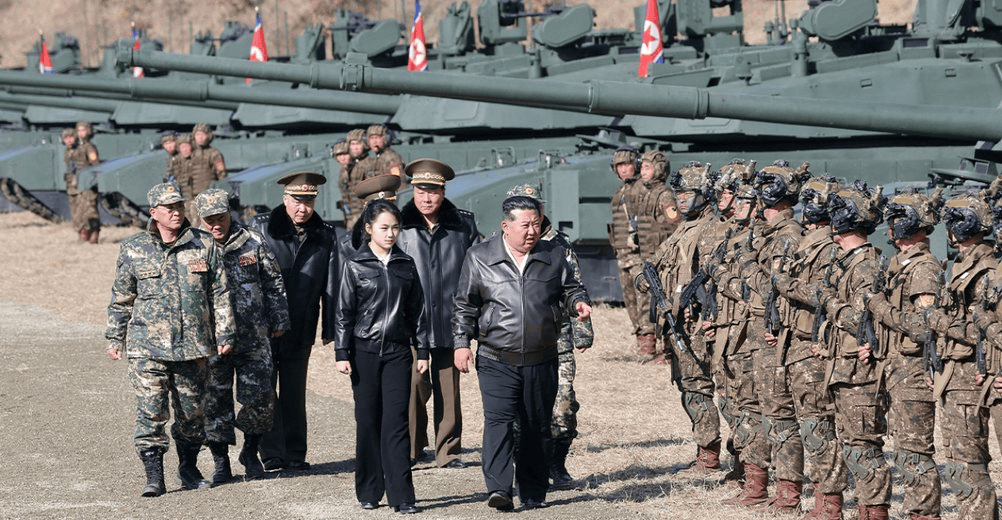
Regjimi i Phenianit ka ndërtuar një rrjet të gjerë specialistësh të luftës kibernetike, të cilët rekrutohen që në moshë të vogël dhe trajnohen për të sulmuar banka, kompani teknologjike dhe platforma të kriptomonedhave. Sipas vlerësimeve të shërbimeve të inteligjencës së Koresë së Jugut, ky mekanizëm përfshin rreth 8 400 persona, përfshirë edhe personel mbështetës. Paratë e përfituara nga sulmet kibernetike dyshohet se përdoren për të financuar programet ushtarake dhe bërthamore të vendit.
Nga bankat e shkollës te operacionet sekrete
Përzgjedhja e hakerëve nis që në moshë të vogël. Autoritetet e Koresë së Veriut identifikojnë nxënësit me aftësi të veçanta në matematikë, shkenca dhe zgjidhjen e problemeve komplekse. Më të talentuarit dërgohen në institucione të specializuara, ku marrin formim teknik dhe përgatiten për të shërbyer në strukturat shtetërore.
Edhe pse pjesa më e madhe e popullsisë nuk ka qasje të lirë në internet, këto njësi elitare kanë në dispozicion pajisje, burime teknike dhe mundësi trajnimi që nuk janë të arritshme për qytetarët e zakonshëm.
Sipas të dhënave të Koresë së Jugut, numri i personelit të përfshirë në operacionet kibernetike është rritur nga rreth 6 800 në vitin 2022, në 8 400 në vitin 2024. Këto struktura lidhen kryesisht me Drejtorinë e Përgjithshme të Zbulimit, shërbimin e inteligjencës ushtarake të Koresë së Veriut.
Grabitja e 6,3 miliardë dollarëve nga Binance
Operacioni më i fundit që vuri në pah kapacitetet e këtij rrjeti ishte sulmi ndaj Binance, platformës më të madhe në botë për shkëmbimin e kriptomonedhave.
Më 29 tetor, hakerët transferuan rreth 6,36 miliardë dollarë në asete dixhitale nga kuletat e platformës drejt adresave që kontrolloheshin prej tyre. Sipas kompanisë së analizës së blockchain-it, TRM Labs, transaksionet u kryen në dhjetë rrjete të ndryshme, mes tyre Bitcoin, Ethereum, Tron dhe Solana.
Faza kryesore e sulmit zgjati vetëm rreth 20 minuta. Megjithatë, operacioni ishte përgatitur të paktën 36 orë më parë, gjatë të cilave autorët kryen transaksione provë dhe testuan mekanizmin e ndërhyrjes.
Fillimisht, Binance bëri të ditur se sulmi mund të kishte nisur nga komprometimi i laptopit të një inxhinieri të kompanisë. Më pas u identifikuan edhe pika të tjera të mundshme ndërhyrjeje, ndërsa hetimet për mënyrën e plotë të sulmit vijojnë.
Pas incidentit, platforma pezulloi përkohësisht tërheqjet dhe nisi bashkëpunimin me kompanitë e sigurisë kibernetike dhe autoritetet amerikane. Deri më 1 nëntor, Binance deklaroi se kishte mbuluar rreth 95% të vlerës së aseteve të prekura, duke përdorur fondet dhe rezervat e veta. Kjo nuk do të thotë se paratë janë rikuperuar nga hakerët.
Kurthi i intervistave të rreme për punë
Një nga metodat që përdor grupi TraderTraitor është shfrytëzimi i punonjësve të kompanive teknologjike dhe financiare. Hakerët paraqiten si rekrutues ose përfaqësues biznesesh, publikojnë oferta pune me paga tërheqëse dhe organizojnë intervista të rreme.
Gjatë këtyre intervistave, kandidatëve u kërkohet të instalojnë programe, të ekzekutojnë kode ose të hapin dokumente që përmbajnë programe keqdashëse. Në këtë mënyrë, autorët mund të sigurojnë hyrje në llogaritë e kompanive, të dhënat e sigurisë dhe sistemet e tyre të brendshme.
E njëjta strukturë është lidhur nga autoritetet amerikane me vjedhjen e rreth 1,5 miliardë dollarëve nga platforma Bybit, në shkurt të vitit 2025.
Nga sulmi ndaj Sony te bankat qendrore
Veprimtaria e hakerëve të Koresë së Veriut nuk nisi me përhapjen e kriptomonedhave. Në vitin 2014, një sulm kibernetik ndaj kompanisë Sony Pictures shkaktoi një incident ndërkombëtar. Autoritetet amerikane ia atribuuan atë Koresë së Veriut, duke e lidhur me filmin “The Interview”, një komedi që satirizonte Kim Jong Un.
Dy vjet më vonë, në vitin 2016, hakerët tentuan të transferonin rreth 1 miliard dollarë nga llogaria e Bankës Qendrore të Bangladeshit në Rezervën Federale të Nju Jorkut. Pjesa më e madhe e transfertave u bllokua, por autorët arritën të përvetësonin 81 milionë dollarë.
Me zhvillimin e kriptomonedhave, Pheniani gjeti një tjetër burim të mundshëm të ardhurash. Sipas kompanisë Chainalysis, gjatë vitit 2025 grupet e lidhura me Korenë e Veriut vodhën të paktën 2,02 miliardë dollarë në kriptomonedha, 51% më shumë se një vit më parë. Në fund të atij viti, vlera e përgjithshme e kriptomonedhave të vjedhura nga këto grupe vlerësohej në 6,75 miliardë dollarë.
Punonjës të rremë në kompanitë e huaja
Përveç sulmeve të drejtpërdrejta, Koreja e Veriut ka zhvilluar edhe një skemë tjetër: dërgimin e specialistëve të IT-së në kompani të huaja përmes identiteteve dhe dokumenteve të falsifikuara.
Ata paraqiten si programues që jetojnë në SHBA apo vende të tjera dhe aplikojnë për vende pune në distancë. Pagat që marrin mund të kalojnë më pas te regjimi, ndërsa qasja në rrjetet e kompanive mund të përdoret për vjedhjen e të dhënave ose për përgatitjen e sulmeve kibernetike.
FBI ka paralajmëruar se këto raste janë pjesë e një mekanizmi të organizuar, që synon jo vetëm përfitimin financiar, por edhe sigurimin e teknologjisë dhe mbledhjen e informacioneve.
Përdorimi i inteligjencës artificiale e bën edhe më të vështirë identifikimin e këtyre operacioneve, pasi mund të krijohen profile profesionale, fotografi dhe komunikime bindëse për të fshehur identitetin e vërtetë të personave.
Një ushtri që vepron pa kufij
Strategjia e Kim Jong Unit i mundëson Koresë së Veriut të godasë objektiva mijëra kilometra larg, të sigurojë informacione, të anashkalojë sanksionet dhe të përfitojë shuma të mëdha parash pa pasur nevojë për avionë, anije apo baza ushtarake në vendet ku kryhen sulmet.
Sipas analizës, të ardhurat nga aktivitetet kibernetike janë lidhur vazhdimisht nga shërbimet perëndimore të inteligjencës dhe studiuesit e OKB-së me financimin e programeve bërthamore dhe raketore të Phenianit.
Pas këtij mekanizmi qëndron një sistem i organizuar, i cili përzgjedh të rinjtë më të talentuar, i trajnon në fushën e teknologjisë dhe më pas i përdor aftësitë e tyre për objektivat strategjike dhe ekonomike të regjimit.Burimi: Protothema


Leave a Reply